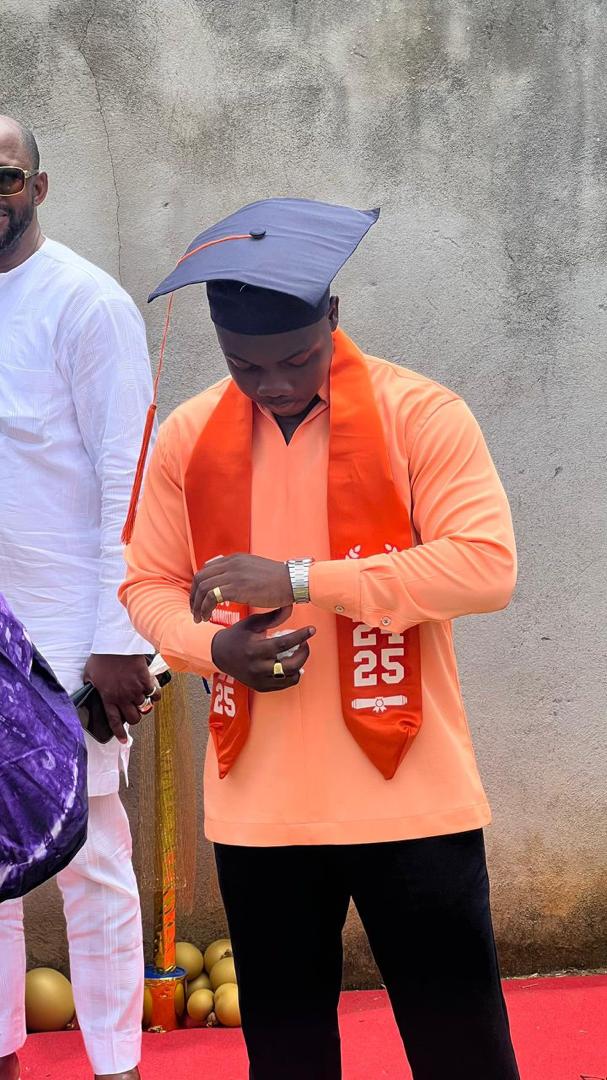
Analyste Sécurité & SecOps, diplômé en Administration et Sécurité des Systèmes et Réseaux Informatiques (ASSRI) et actuellement en Master SAS, j'accompagne les entreprises dans la réduction de leur surface d'exposition, la sécurisation des accès à privilèges et la gestion d'incidents (SOC/SIEM).
ENGAGEMENT & RÉSULTATS
Mon approche associe rigueur réseau, vision opérationnelle SecOps et maîtrise des fondamentaux de sécurité. Je me positionne comme un soutien direct aux équipes d'infrastructure pour qualifier les menaces, auditer les vulnérabilités et maintenir une posture défensive efficace.
Suppression des accès directs non traçables par le déploiement de bastions de rebond (JumpServer), avec politiques RBAC et authentification forte (MFA).
Centralisation des logs et création de règles SIEM (Wazuh, Elastic, TheHive) basées sur MITRE ATT&CK pour accélérer la qualification des incidents.
Audits réguliers des réseaux et services web (OpenVAS, OWASP ZAP), accompagnés de rapports synthétiques et de plans de correction hiérarchisés.
DOCUMENTATION
PARCOURS SUR LE TERRAIN
ARTCI · Abidjan, Côte d'Ivoire
YEKOD SARL · San Pedro, Côte d'Ivoire
DOMAINES D'EXPERTISE
Wazuh, Splunk, Elastic, TheHive/Cortex, MITRE ATT&CK, écriture de playbooks et qualification d'alertes.
OpenVAS, OWASP ZAP, Nmap, Wireshark, méthodologie de tests d'intrusion (Responder, Hashcat, Metasploit).
Architecture MPLS/VRF, BGP, EIGRP, Switching (VLAN, Trunking 802.1Q, STP), services TCP/IP, DNS, DHCP.
Pare-feux FortiGate, Cisco ASA (VPN SSL/IPSec, IPS), Bastions de rebond JumpServer (politiques MFA, RBAC).
Administration Linux (Debian/Ubuntu) & Windows Server (Active Directory, GPO), hyperviseurs VMware, Hyper-V.
RÉALISATIONS CONCRÈTES
Supervision Wazuh, Elastic et TheHive. Qualification et simulation de 10+ attaques réelles selon MITRE ATT&CK.
Évaluation de la vulnérabilité aux protocoles LLMNR/NBT-NS et NTLMv2 avec Responder et Hashcat, puis contre-mesures GPO.
Déploiement d'un tunnel d'accès distant chiffré SSL VPN avec filtrage applicatif et contrôle d'accès utilisateur.
Tunnel IPsec site-à-site sous GNS3 pour l'interconnexion sécurisée de deux réseaux d'entreprise distants.
Configuration de portails captifs sur appliances FortiGate, pfSense et MikroTik sous VMware pour le contrôle des accès invités.
Simulation d'un réseau cœur d'opérateur sous GNS3 avec segmentation VRF multi-clients, MPLS et redistribution BGP/EIGRP.
PODIUMS & COMPÉTITIONS
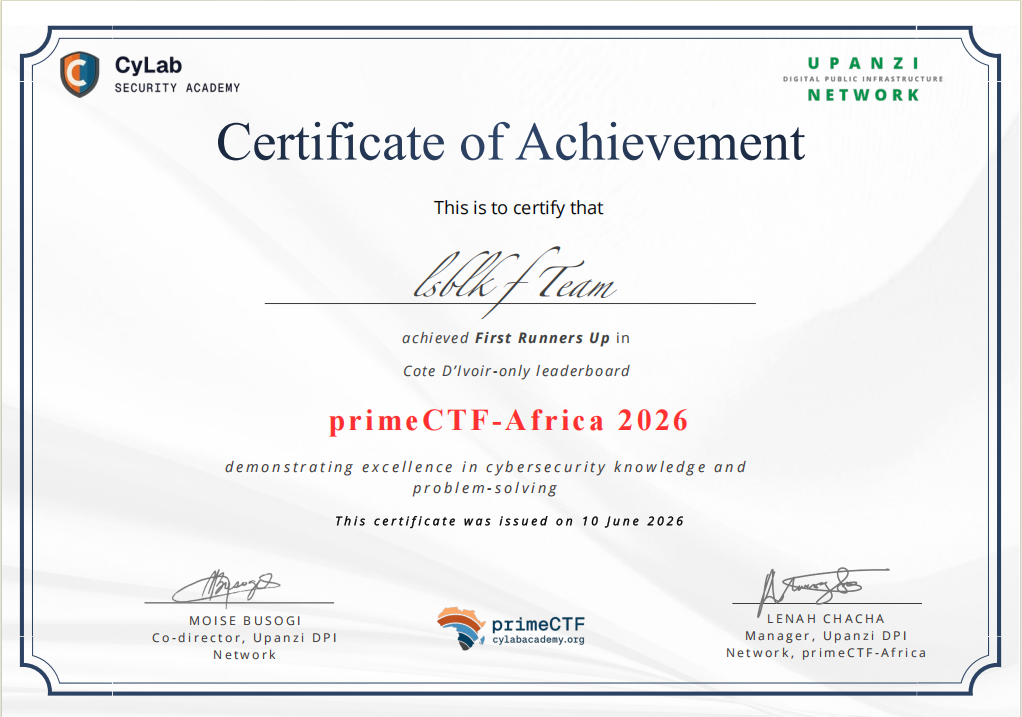
Certificat décerné par Upanzi DPI Network & CyLab Security Academy à l'équipe lsblk f Team pour l'excellence en cybersécurité (11 900 pts)[cite: 2].

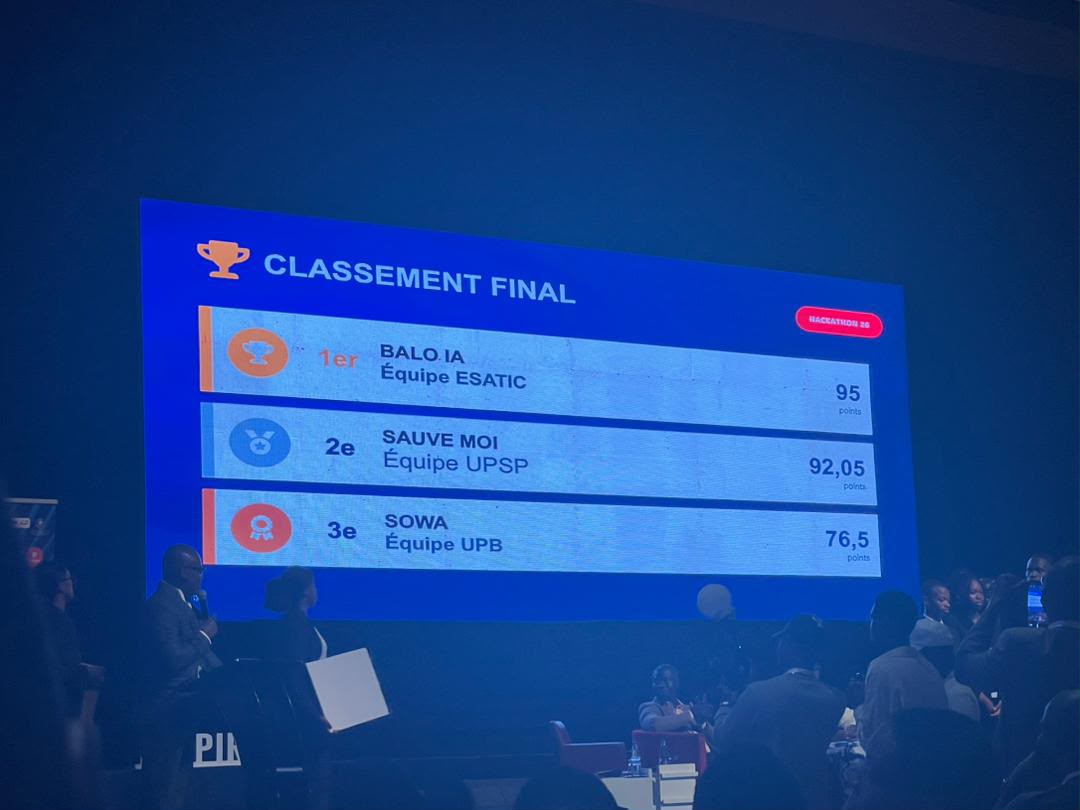
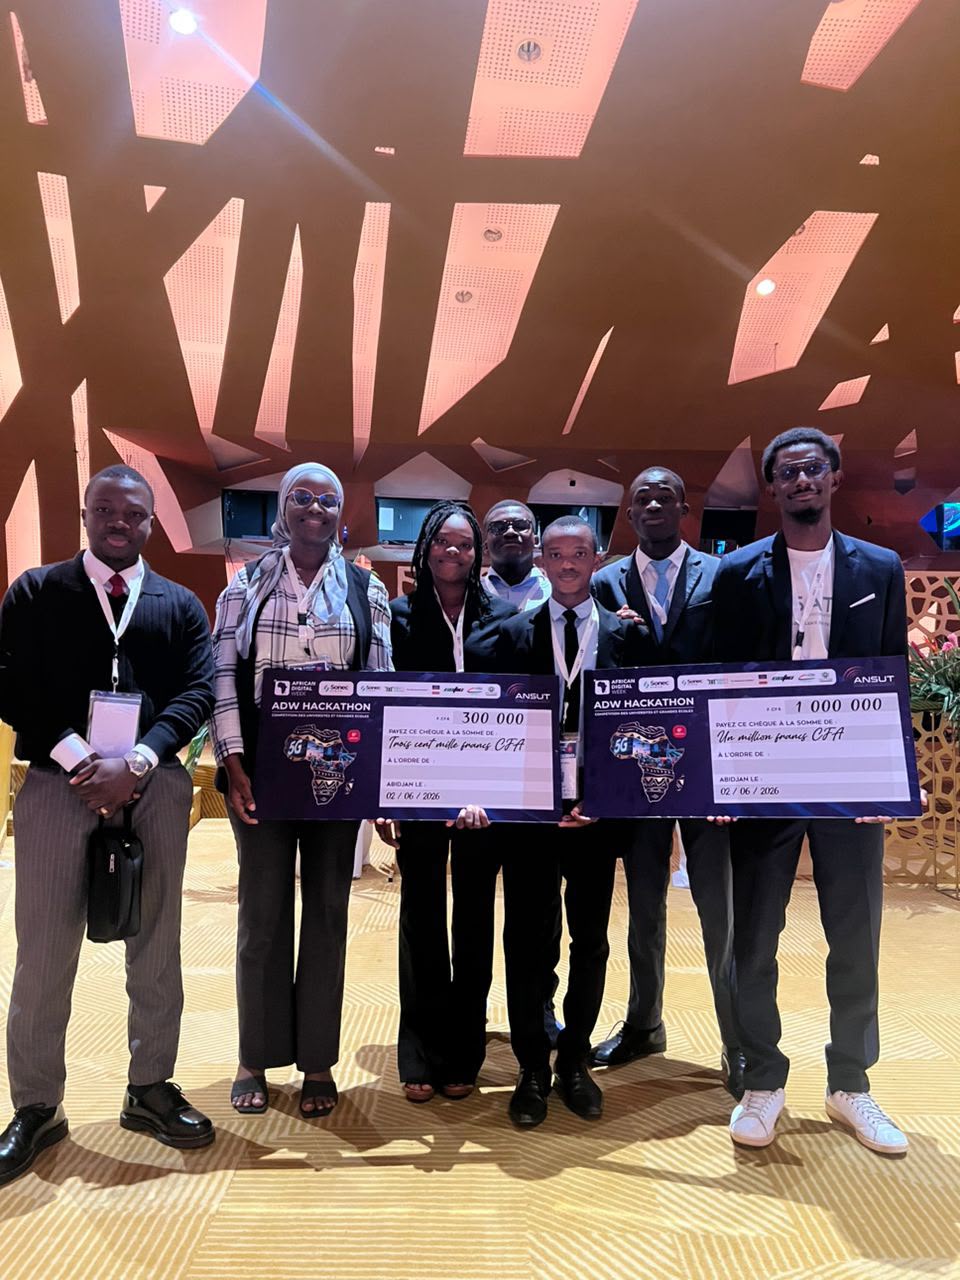
Co-conception et pitch devant jury de la solution AgriTech SOWA (IA de prédiction des risques agricoles).


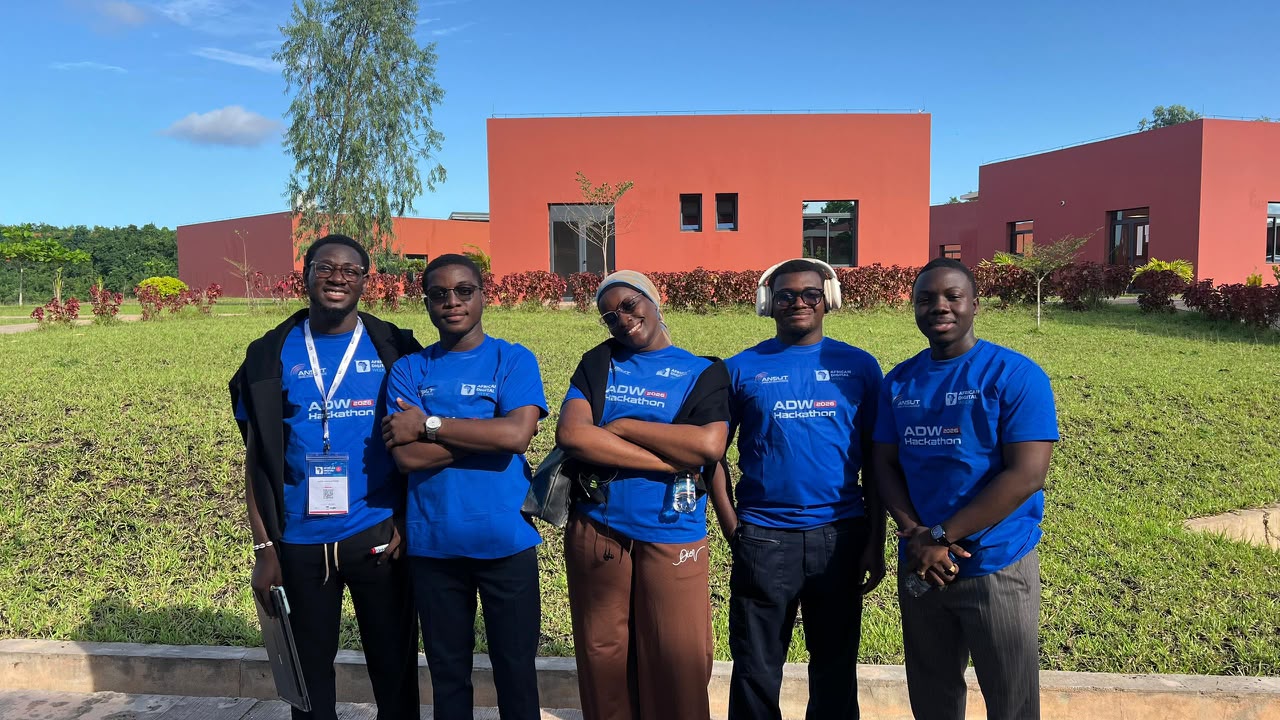
Travail d'équipe intensif avec l'équipe de développement et nos partenaires durant l'African Digital Week.

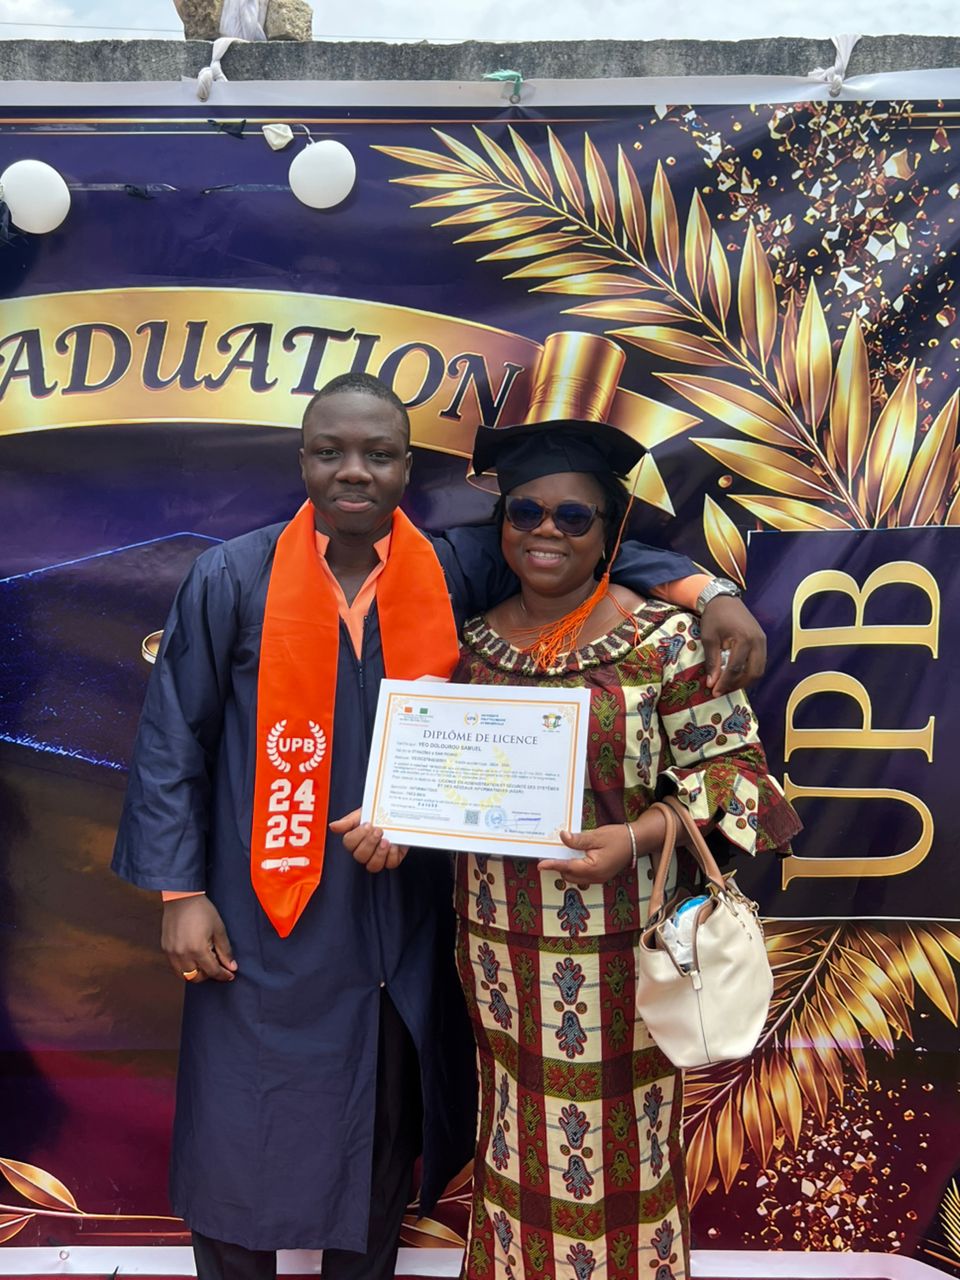
Cérémonie officielle et diplôme en Administration et Sécurité des Systèmes et Réseaux Informatiques.


ACCRÉDITATIONS PROFESSIONNELLES
Principes fondamentaux de sécurité, Triade CIA, Réponse aux incidents
Architecture SIEM, ingurgitation de logs & règles de détection d'alertes
Investigation d'attaques web, analyse de pcap & triage d'alertes en direct
Fondamentaux Cybersécurité & Administration Pare-feux
Gestion opérationnelle et déploiement des règles de filtrage FortiGate
Protection des Infrastructures Critiques & Sécurité OT/ICS
Analyse Dynamique & Statique de Code Malveillant
Wireshark, TCPdump & Inspection de Trames Réseau
Solutions de sécurité réseau d'entreprise & Fortinet Security Fabric
Cisco Networking Academy · Administration & Sécurité Système Linux
Cisco Networking Academy · TCP/IP, Ethernet, Adressage & Routage
Certification Anglais Professionnel · Niveau Bilingue C2 (Score 80/100)
PARCOURS ACADÉMIQUE
Université Polytechnique de Bingerville
Collège le Classique de San Pedro
CANAL OFFICIEL D'ÉCHANGE
Pour toute opportunité de recrutement, mission d'ingénierie réseau ou échange technique concernant la sécurité de vos infrastructures, vous pouvez adresser votre demande via ce formulaire.